お客様各位
平素よりホテルチェックイングループをご利用いただき、誠にありがとうございます。
このたび、当グループが過去に宿泊予約システムとして利用していた「RESERVE GATE α(リザーブゲート・アルファ)」(提供元:株式会社ナバック)において、第三者による不正アクセスが発生し、個人情報が外部に漏えいした可能性があるとの報告を、株式会社ナバックより受けました。
当グループでは、すでに「RESERVE GATE α」の利用を終了しておりますが、解約後も過去の個人情報がシステム内に保持されていたことが報告されております。
当グループのお客様の個人情報が漏えいした事例は確認されておりませんが、万が一不審なメールなどを受信された場合には、下記のお問合せ先までご連絡いただきますようよろしくお願い申し上げます。
1.対象となる可能性のあるお客様について
対象となる可能性のあるお客様は以下の通りです。
・2021年までにご入会の当グループの既存会員様
・2021年までにマイページ登録されたお客様
なお、2022年以降にご入会いただいた当グループ会員様・新たにマイページ登録されたお客様の情報は、今回の漏えいの対象には含まれておりません。
詳細な情報については、現在、株式会社ナバックにて確認中です。
2.漏えいした可能性のある情報
株式会社ナバックからの報告によると、漏えいした可能性のある情報は以下のとおりです。
- お名前(カナを含む)
- ご住所(郵便番号を含む)
- お電話番号(携帯電話を含む)
- FAX番号
- メールアドレス(PC・携帯)
- 生年月日
- 性別
- 宿泊先ホテル名
- チェックイン日
- 勤務先情報(会社名・部署・郵便番号・住所・電話番号・FAX番号)
・クレジットカード情報は本システムでは取り扱っておらず、漏えいの可能性はございません。
・また、パスワード等のログイン情報についても、漏えいした痕跡は確認されていないとの報告を受けております。
3.今回の事案と現在の状況
株式会社ナバックからの報告によると、今回の事案の経緯は以下のとおりです。
- 2026年11月2日 第三者による不正アクセスが発生
- 2026年11月5日 株式会社ナバックが個人情報保護委員会へ報告
- 2026年11月6日 株式会社ナバックが熊本県警へ被害届を提出
- 2026年11月6日~11月23日 セキュリティ向上および不正アクセス再発防止のため、サーバーを停止し、脆弱性の修正とシステムの復旧作業を実施
現在、株式会社ナバックにて原因の調査および再発防止に向けた対応が進められております。
4.不審なメールにご注意ください
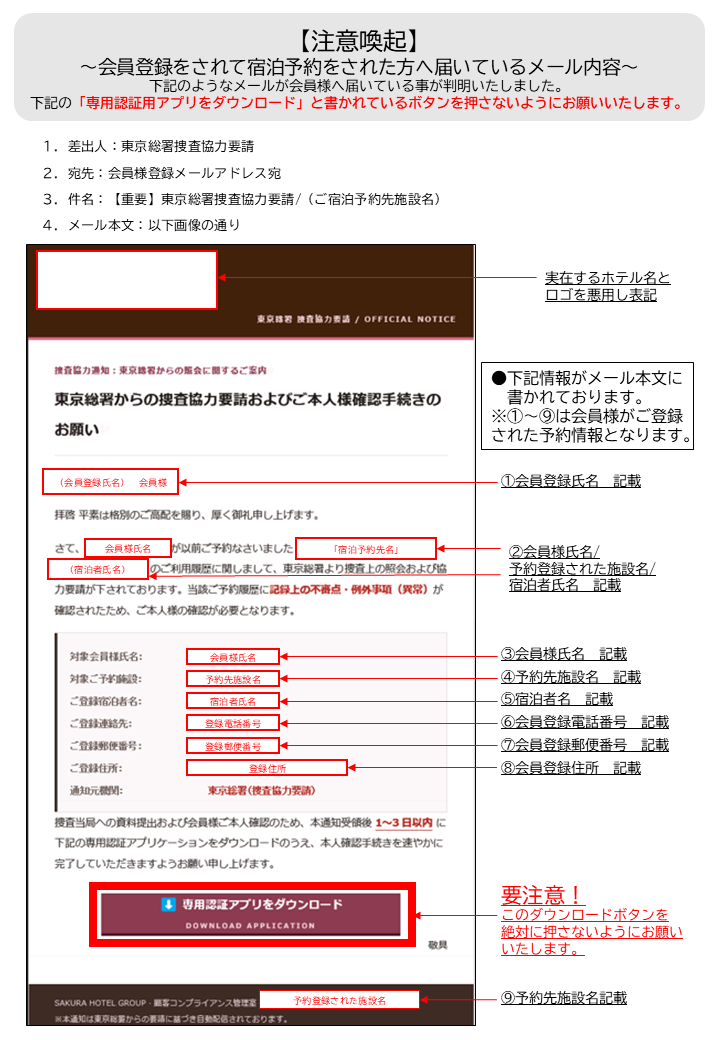
本件に関連して、漏えいした情報を悪用したとみられる不審なメール(フィッシングメール)が確認されております。
現在確認されているメールの特徴は以下のとおりです。
- 差出人:東京総署捜査協力要請
- 宛先:会員登録時のメールアドレス
- 件名:【重要】東京総署捜査協力要請(ご宿泊予約先施設名)
メール本文には、専用の認証アプリをダウンロードするよう誘導する内容が記載されています。
このようなメールを受信された場合は、本文中のボタンやリンクをクリックしたり、アプリをダウンロードしたりしないよう、十分にご注意ください。
すでにリンク先をクリックした、または情報を入力してしまった場合は、以下の対応をお願いいたします。
- パスワードを入力した場合:ただちに変更してください。同じパスワードを他のサービスでも使用している場合は、そちらも変更してください。
- クレジットカード情報を入力した場合:カード会社へ至急ご連絡いただき、利用停止等の対応をご相談ください。また、不審な請求や利用履歴がないか、明細をご確認ください。
5.お問い合わせ先
本件に関するお問い合わせは、下記までお願いいたします。
株式会社ナバック ReserveGate コールセンター
- メールアドレス:rgmainte@navc2.co.jp
- 受付時間:専用メールにて24時間
- 対応時間:月曜日~金曜日 9:00~18:00(土日祝日・年末年始を除く)
- 回答時期:翌営業日以降順次
6.今後の対応について
当グループでは、株式会社ナバックと連携し、対象となる会員様の確認および本件の状況把握に努めてまいります。
今後、新たな事実や対象となるお客様に関する詳細が判明した場合には、速やかにお知らせいたします。